StartseiteExpertise02 · Cloud & Deployment
Cloud & Deployment
AWS-Architektur, Deployment über Docker, Secrets-Management. Oder ein eigener Server, wenn das die bessere Rechnung ist. Diese Seite zeigt, woran das scheitert, wie ich es gebaut habe und woran du es nachprüfen kannst.
- Bereich
- 02 von 04
- Stack
- 9 Technologien
- Referenz
- SnipeFlip
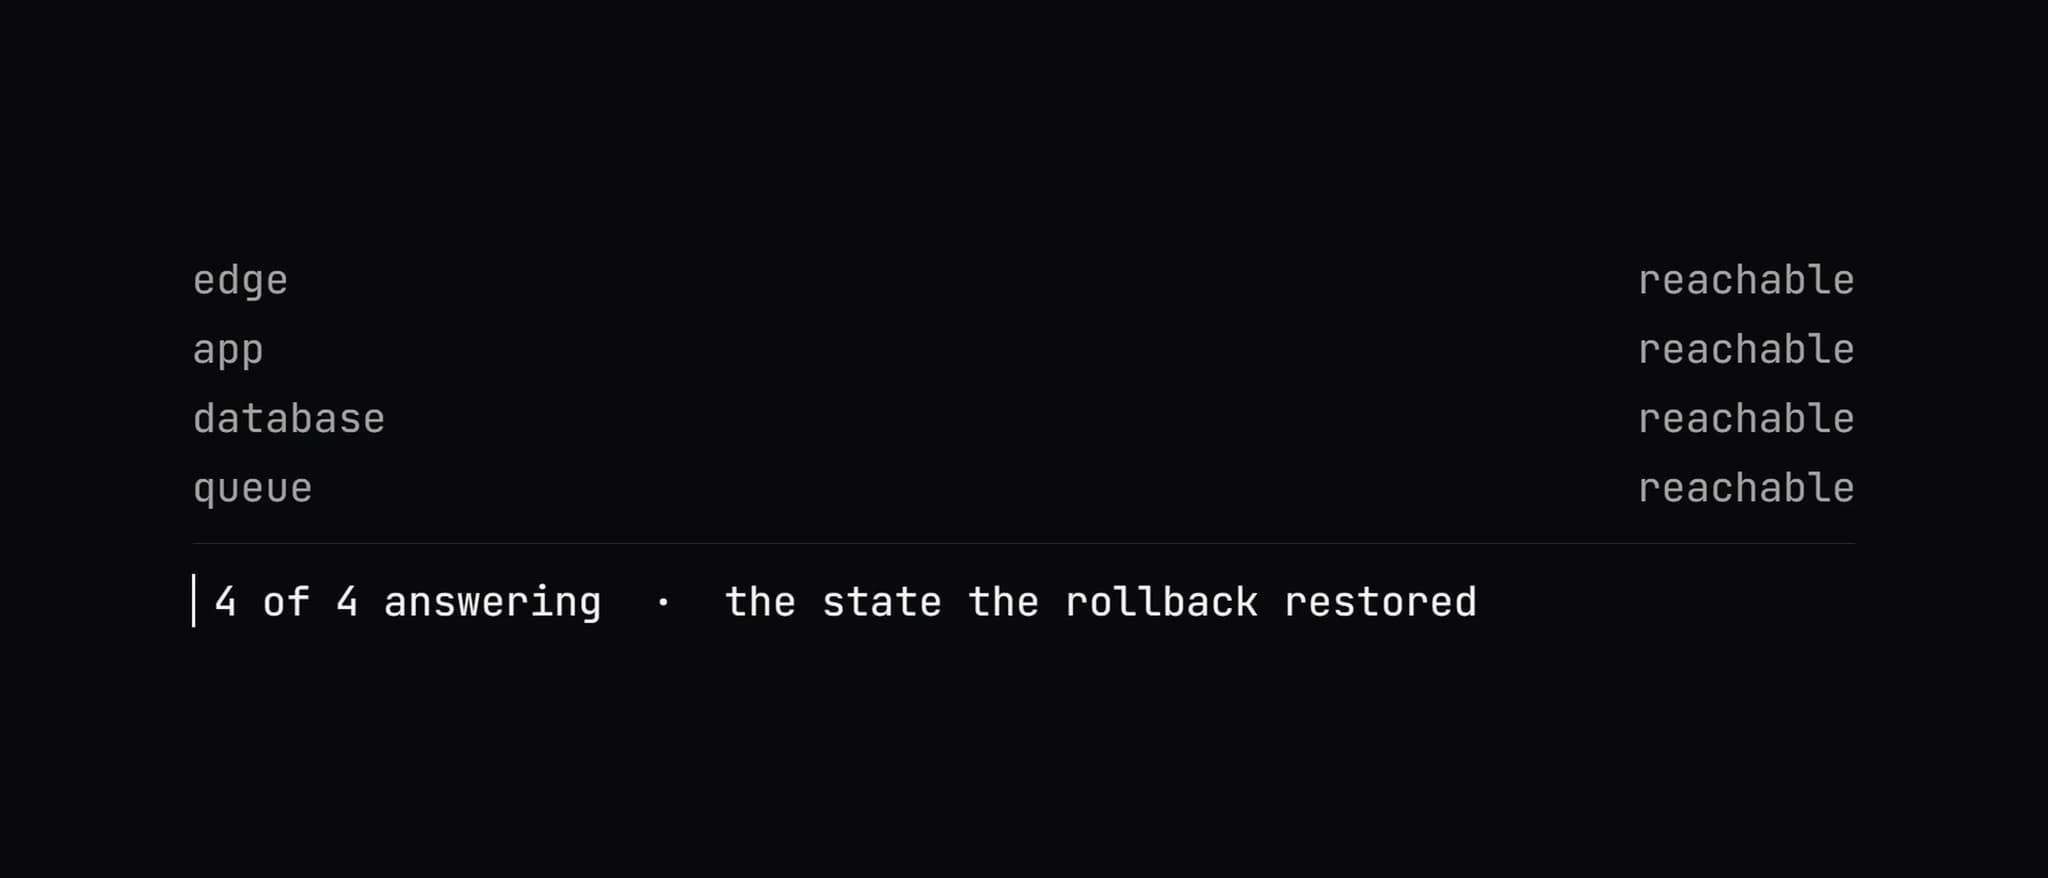
Die Ausgangslage: Deployment kann einer
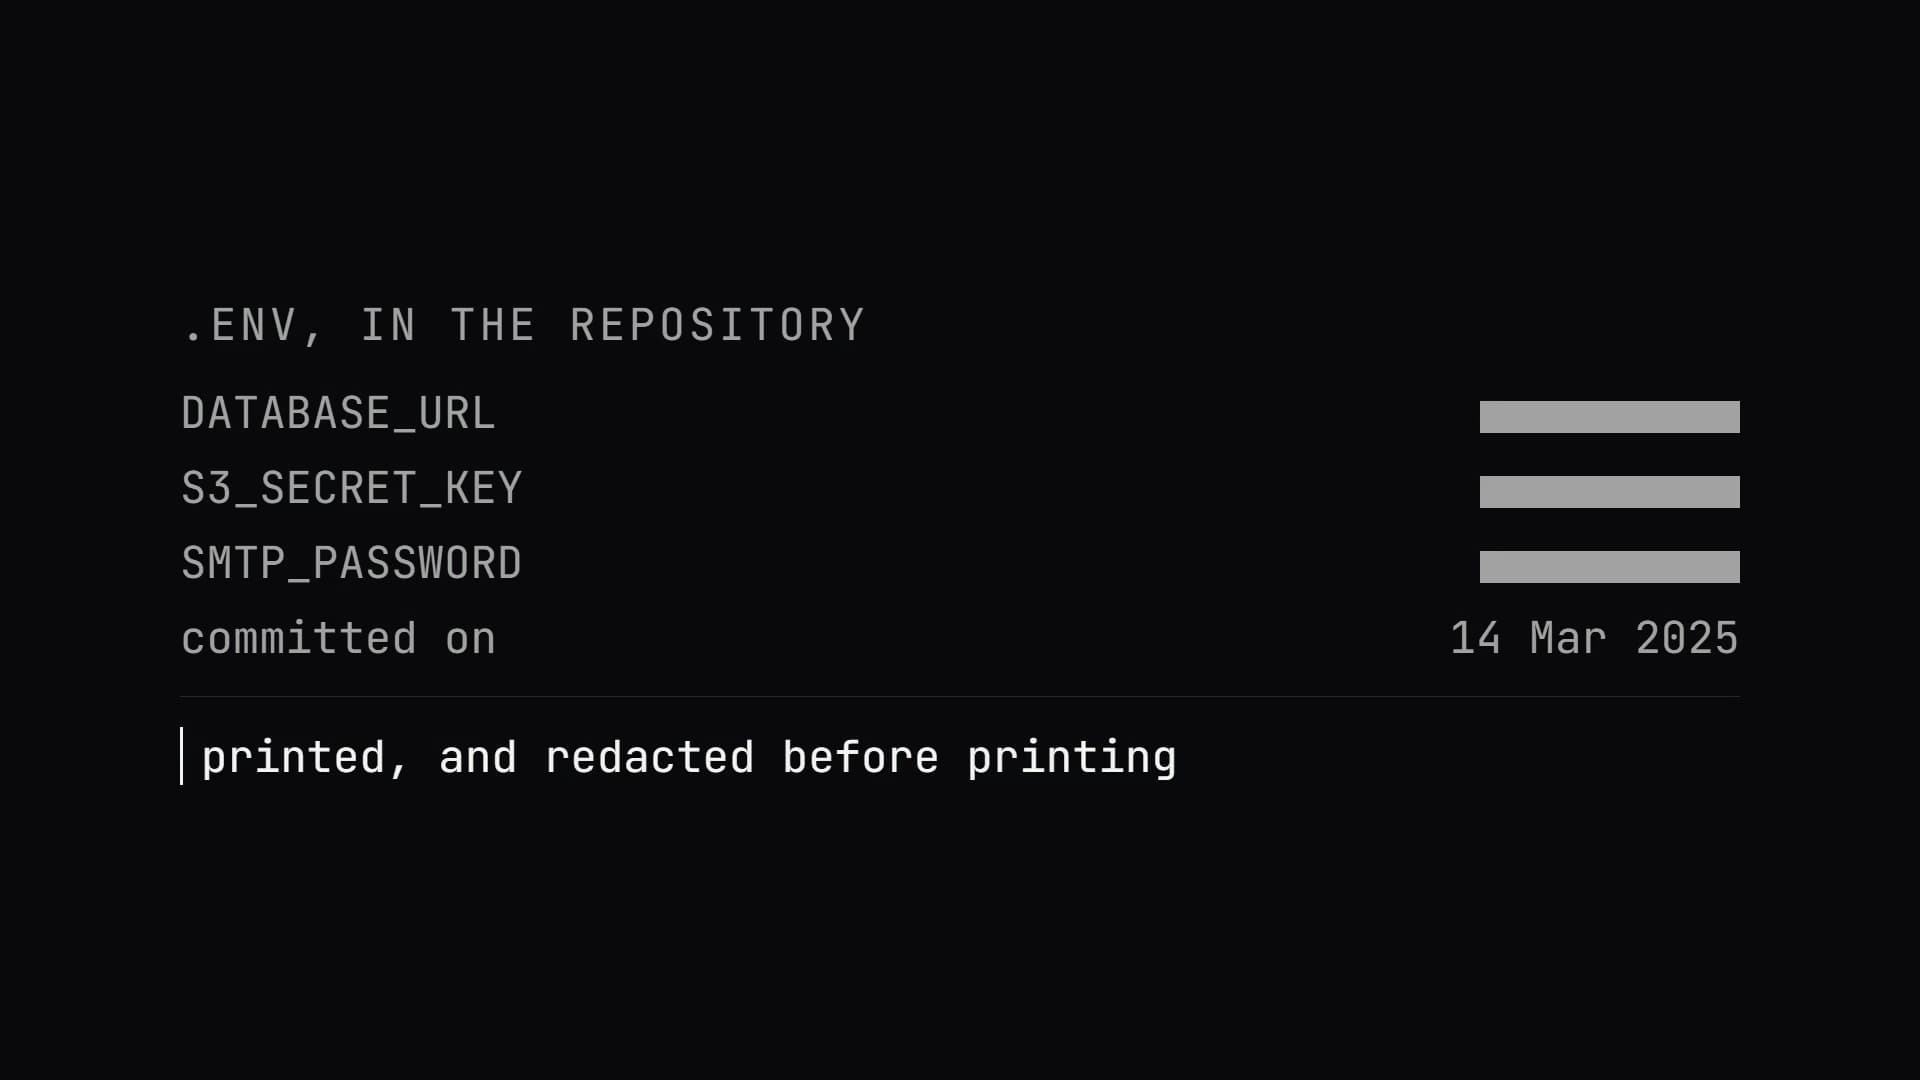
Deployment ist in vielen Teams der Schritt, den genau eine Person kann. Secrets liegen in Env-Dateien im Repository, die Rechnung steigt, und niemand kann sagen, welcher Dienst die Kosten verursacht.
 KI-generiert
Arbeitsweise
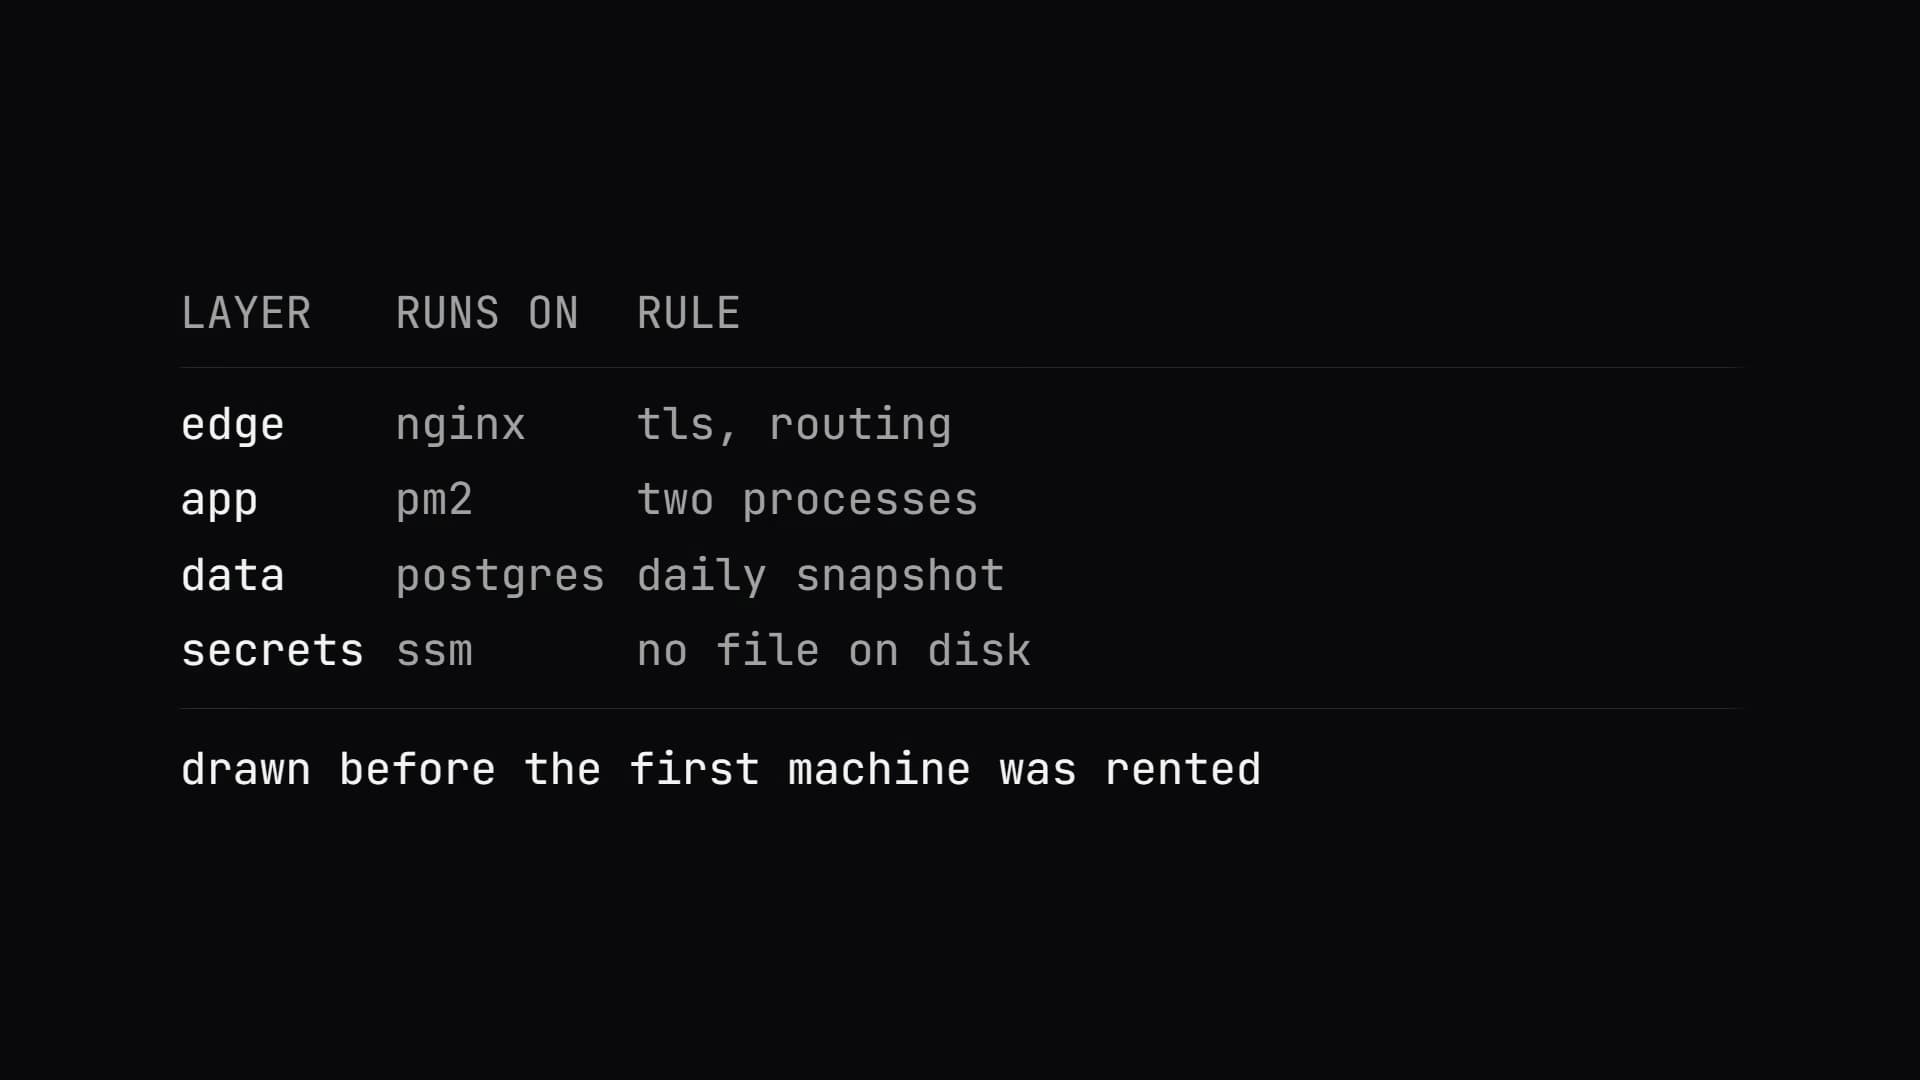
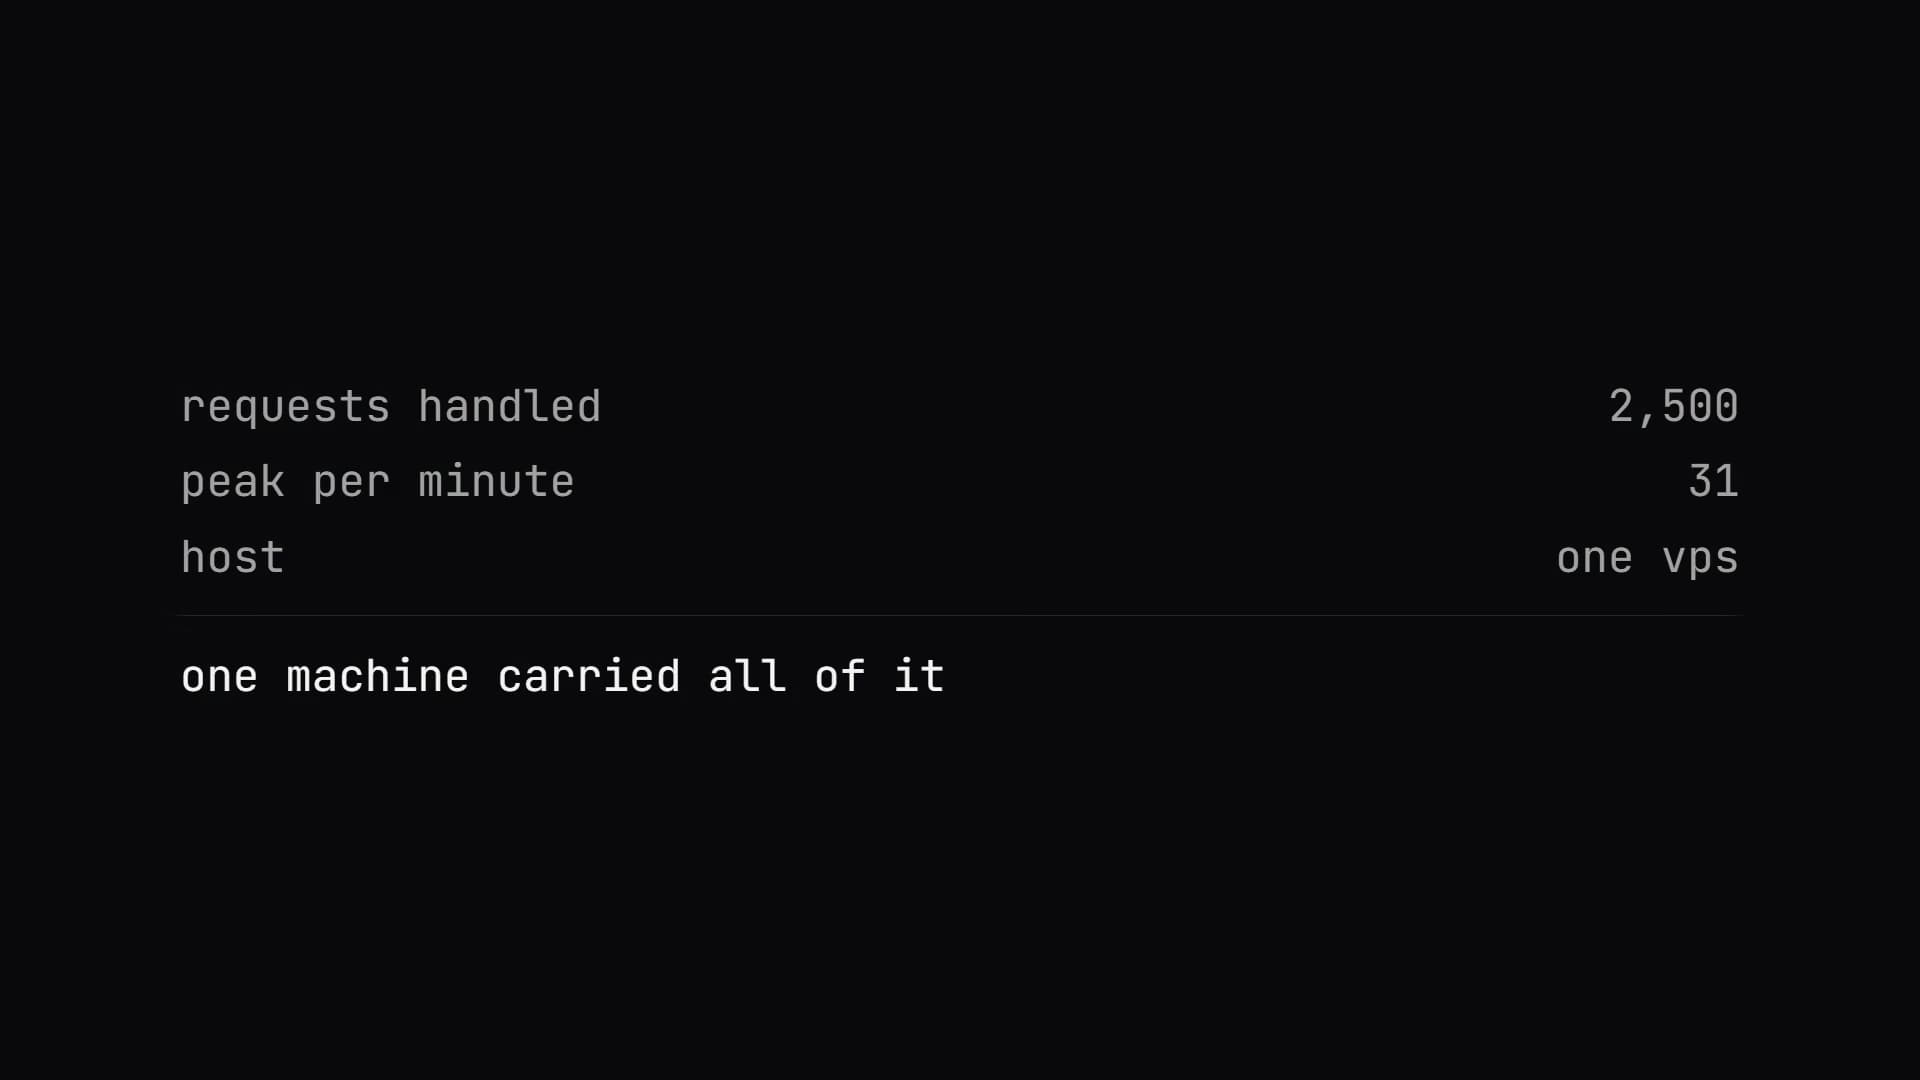
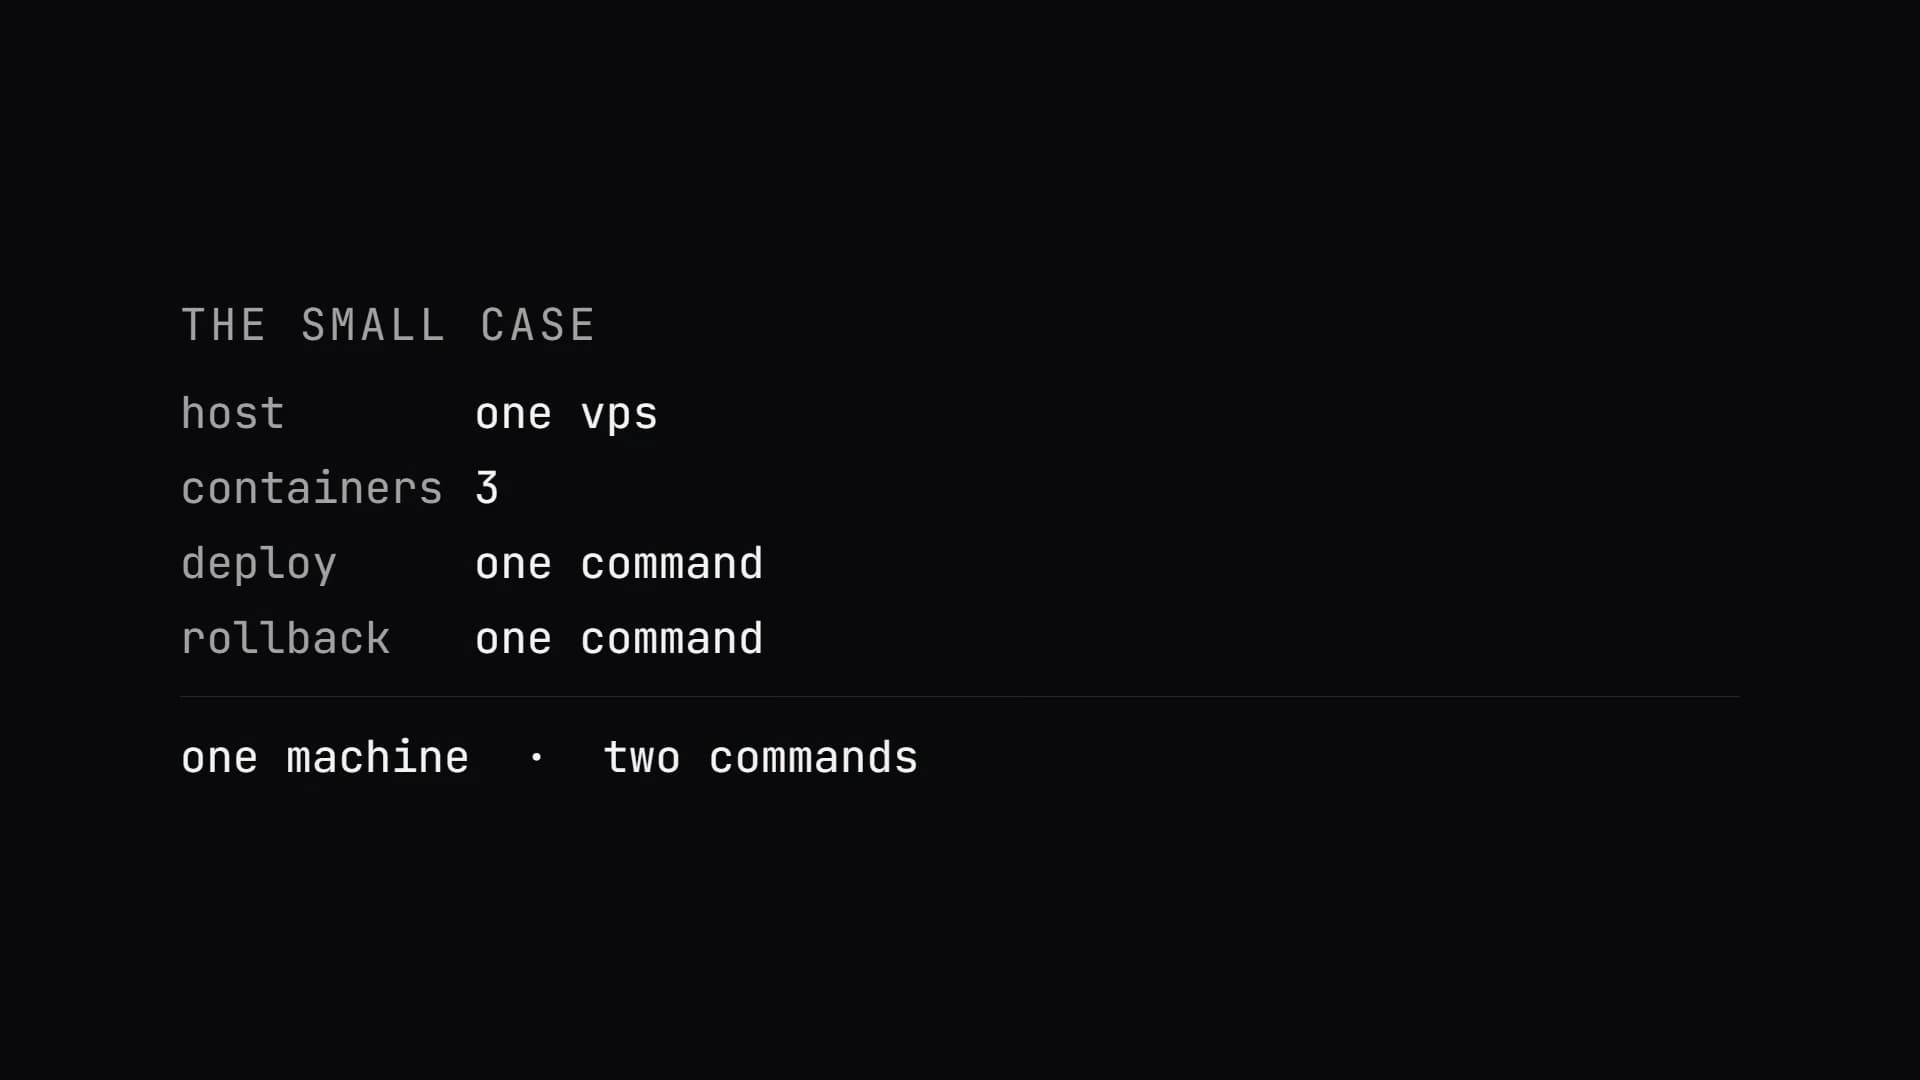
Erst messen, dann verschieben. Häufig ist die günstigere Architektur nicht die modernere: SnipeFlip verarbeitet 2.500 Deals pro Tag auf einem einzelnen VPS. Wo Lambda gewinnt, benutze ich Lambda — die Rechnung entscheidet, nicht die Mode.
BelegeDavor und danach2 Exponate
 KI-generiert
Das Referenzprojekt zu diesem Bereich
Eine Fähigkeit ohne Projekt dahinter ist eine Liste von Technologien. Das hier ist das Projekt — mit der Zahl, die dabei herauskam, und der Fallstudie, in der du sie nachlesen kannst.
Sneaker-Deals · Automatisierung
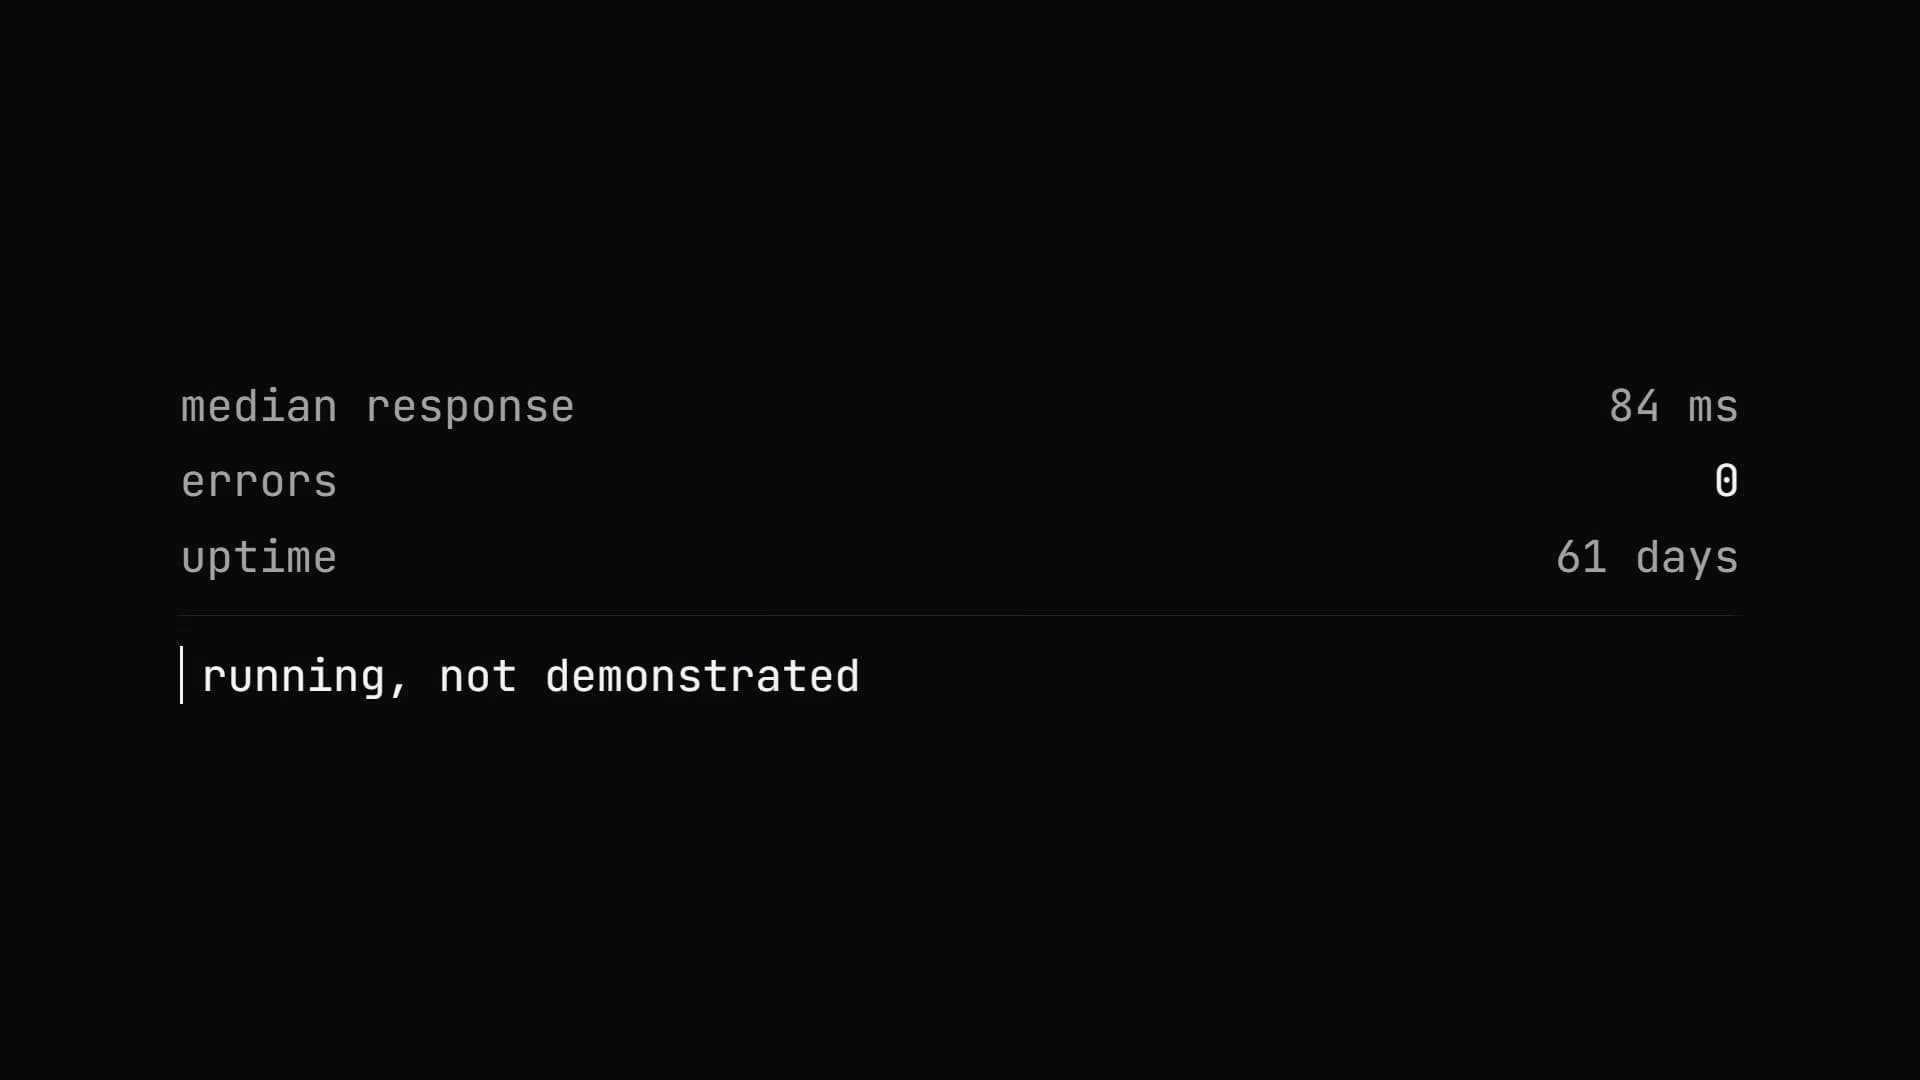
2.500
Vorgänge pro Tag · ein VPS
Deal-Tracking, das 2.500 Vorgänge am Tag verarbeitet
Next.js React TypeScript PostgreSQL / Prisma WebSocket Cheerio DeepSeek PM2 VPS
Woran ich gearbeitet habe
Vier Arten von Arbeit, jede mit dem einen Bild, das sie prüfbar macht. Nummeriert zum Draufzeigen — nicht, weil eine auf die andere folgt: jede steht für sich.
- 01
Deployment-Pipelines und CI/CD einrichten
- 02
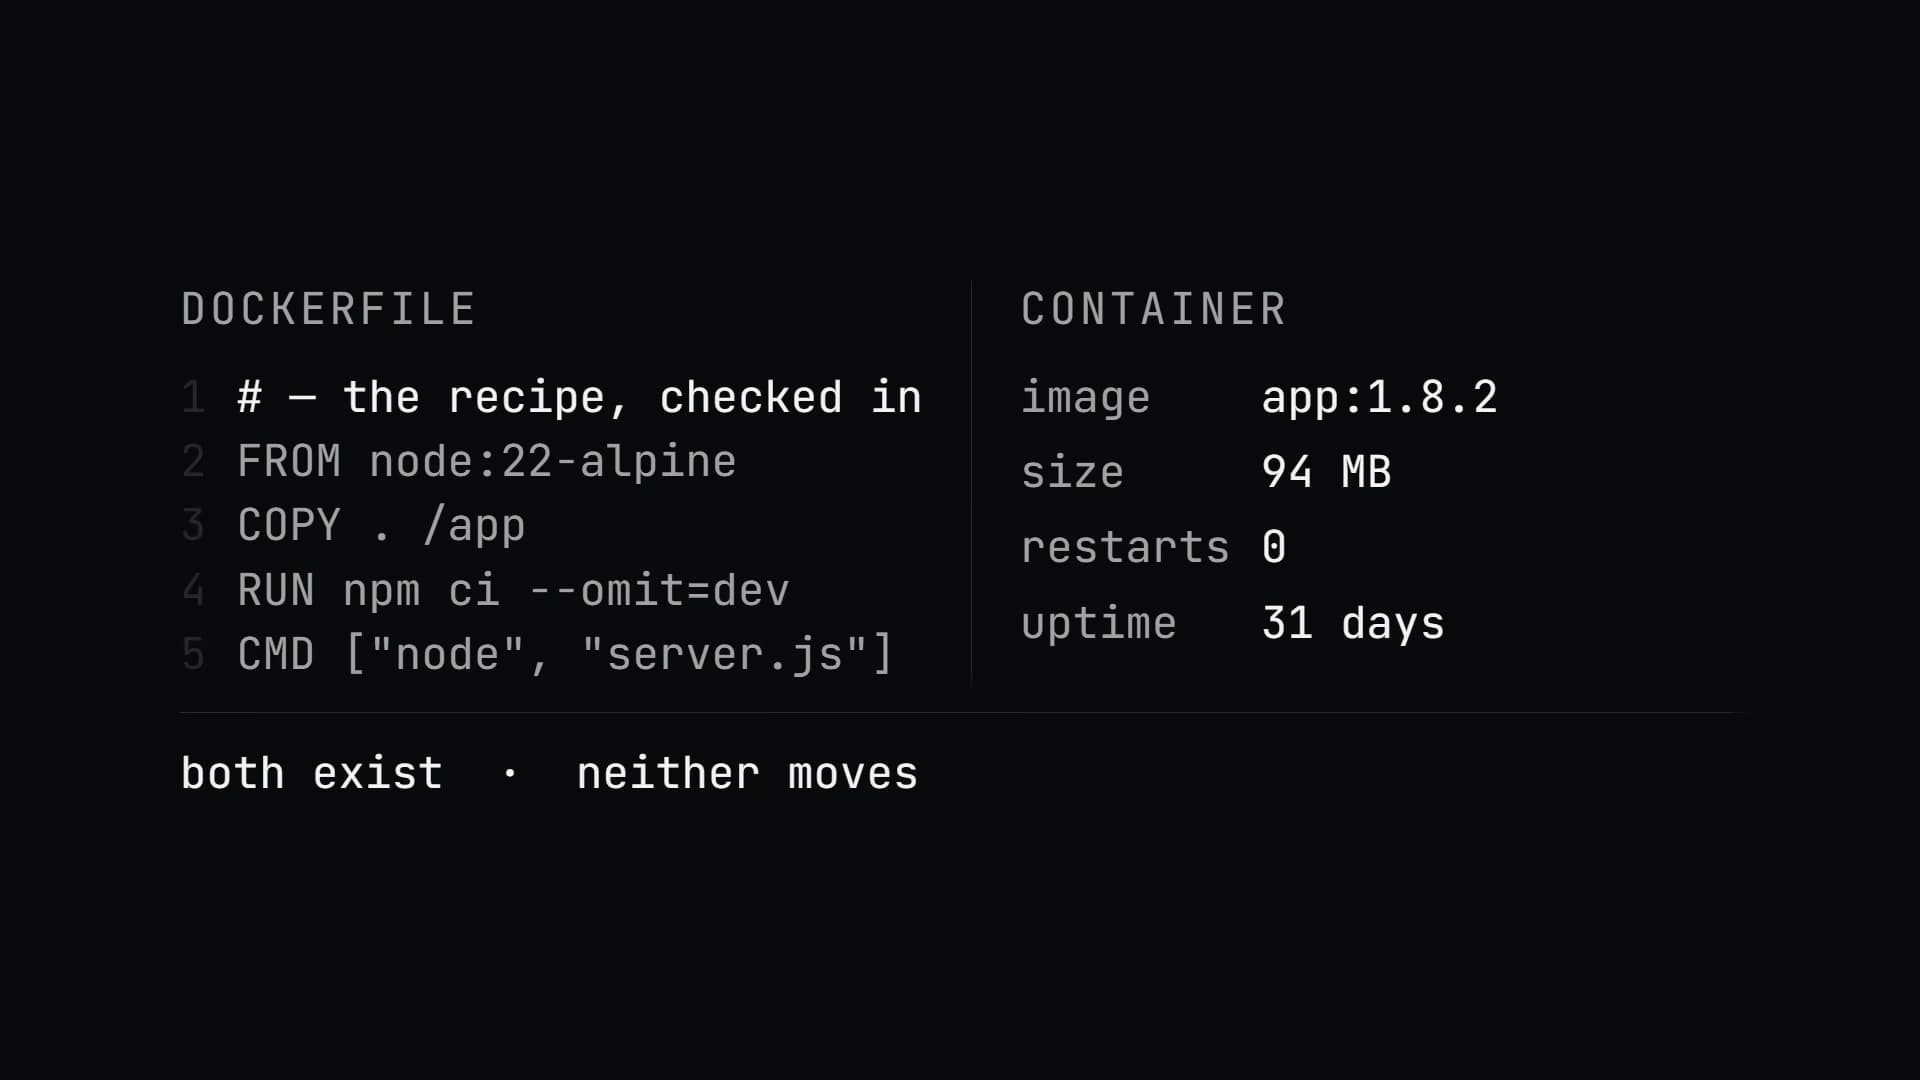
Bestehende Anwendungen containerisieren
- 03
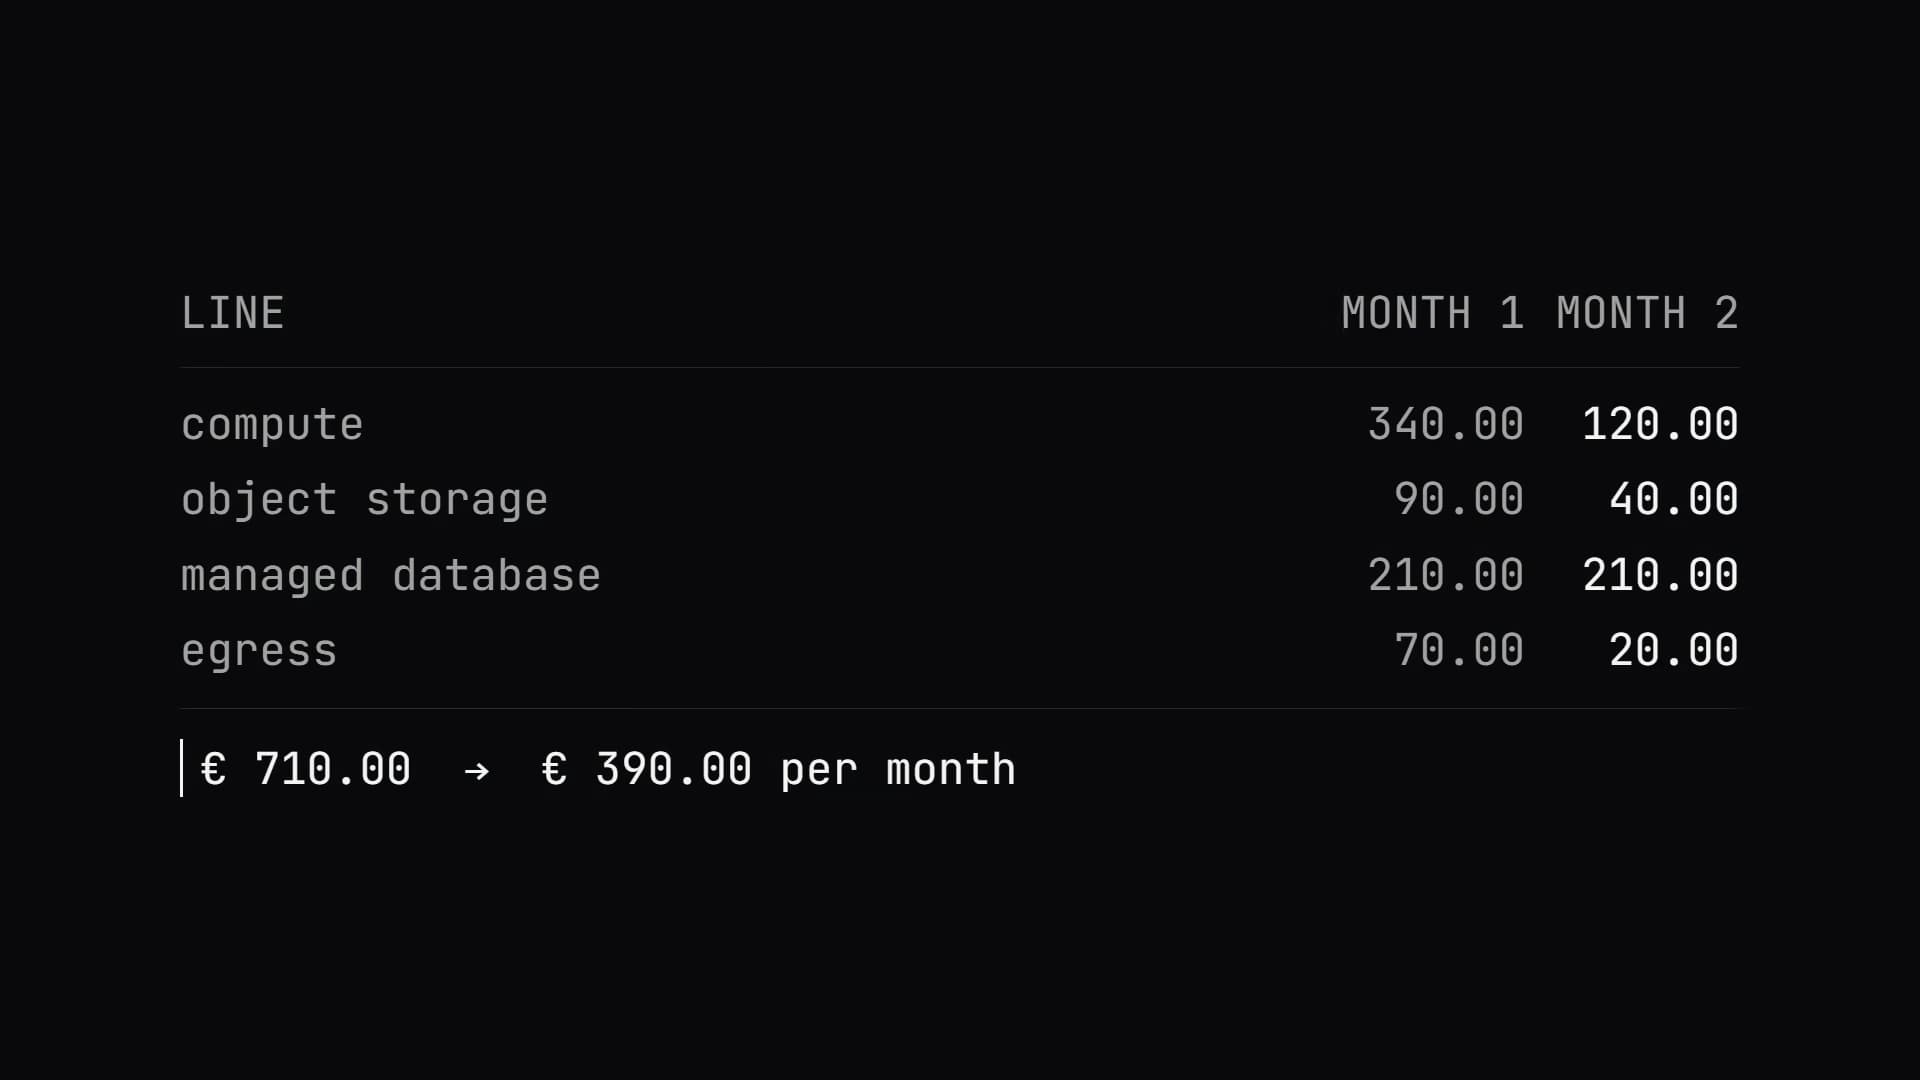
Kosten senken, ohne Betriebssicherheit aufzugeben
- 04
Zugriffs- und Secrets-Management aufräumen
Der Stack: AWS, Docker, CI/CD
Nach Ausgangslage und Arbeitsweise fragt niemand mehr, was installiert ist — sondern ob davon etwas echt ist. Die Zeile bleibt, zwei Rahmen darunter antworten.
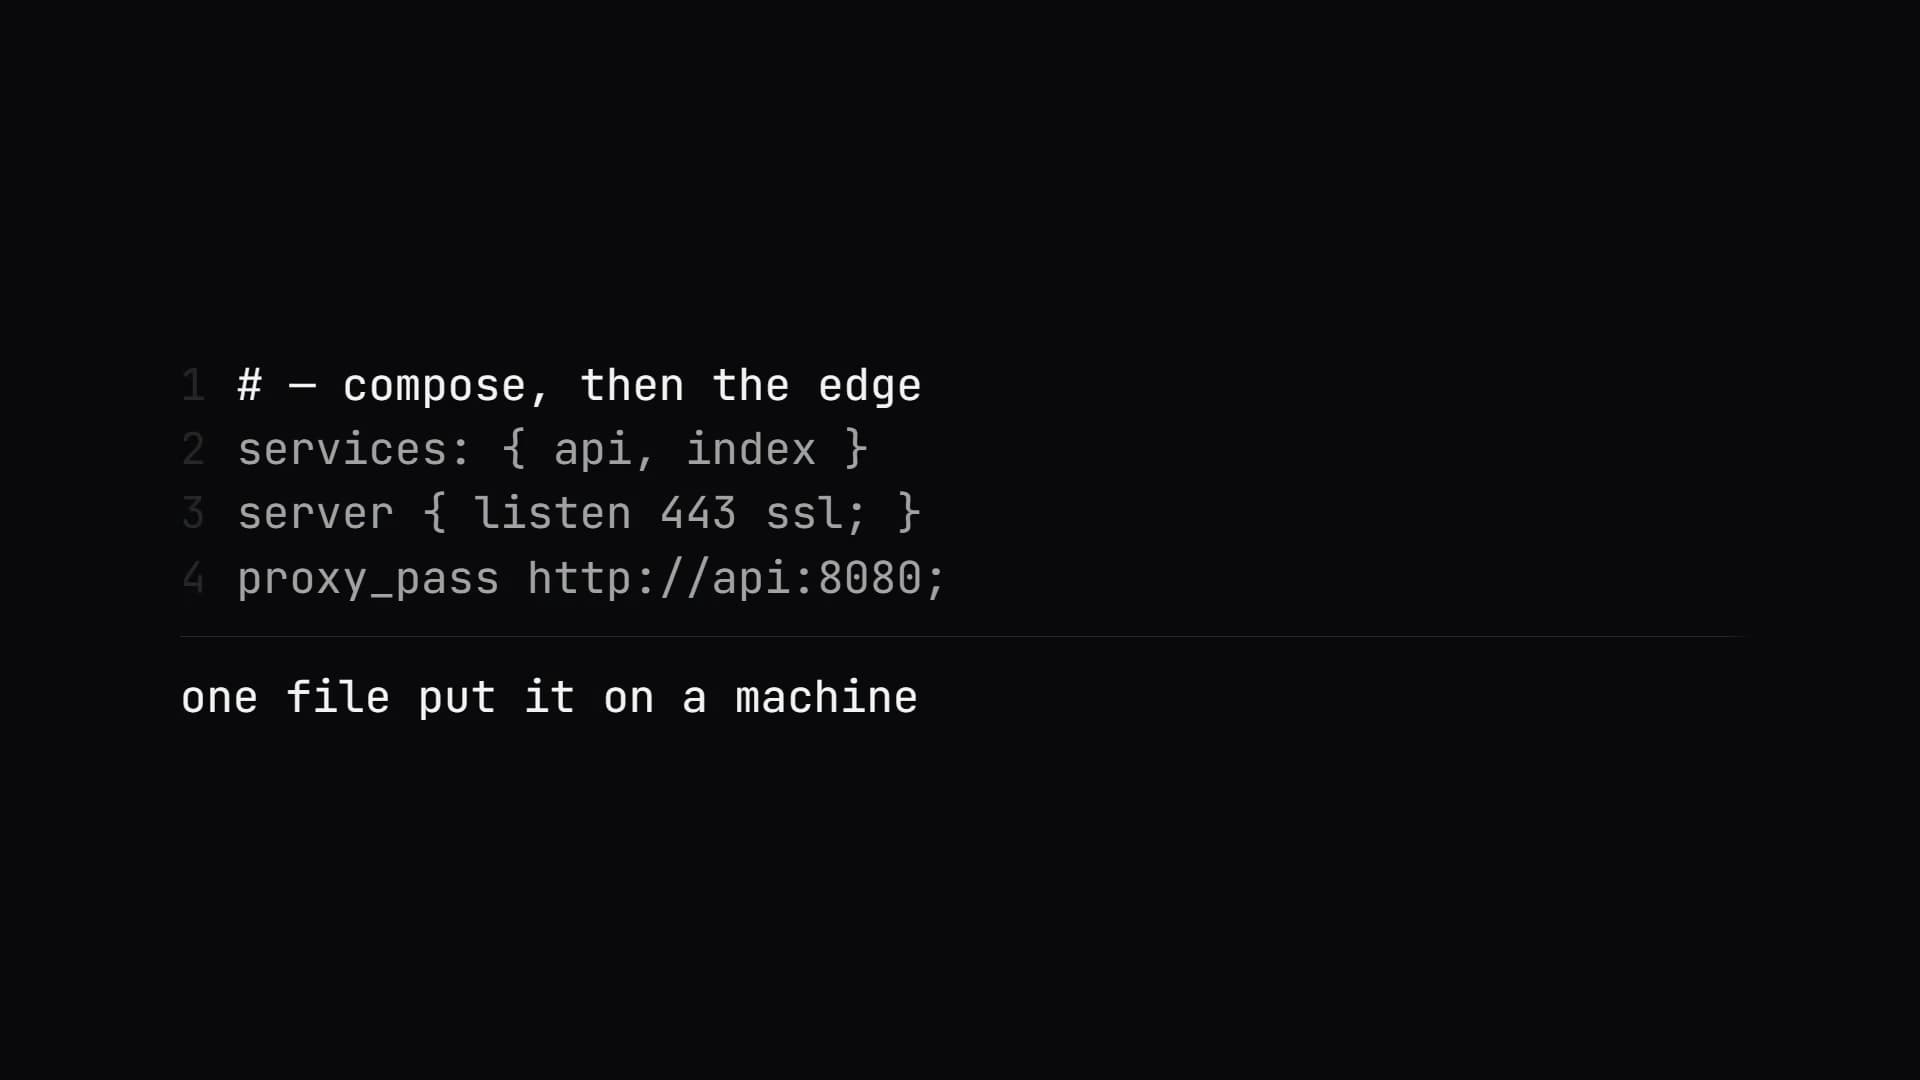
AWS (S3, Lambda, ECS, EventBridge) Docker SSM-Tunneling Infisical Nginx PM2 Hetzner Gitea CI/CD
Im Betrieb
Wiederholbar
Größenordnung
Eine Pipeline stand meist nach wenigen Tagen. Eine Migration in die Cloud oder aus ihr heraus dauerte je nach Altlasten zwei bis sechs Wochen.
 KI-generiert
Häufige Fragen
Fünf Fragen, die zu diesem Bereich regelmäßig kommen — beantwortet aus den Projekten, in denen sie aufkamen.
- AWS oder eigener Server — was ist günstiger?
- Das entscheidet die Last, nicht der Katalog. SnipeFlip verarbeitet 2.500 Deals pro Tag auf einem einzelnen VPS; wo Lambda gewinnt, benutze ich Lambda. Gerechnet wird vorher, nicht nachher.
- Wie lange hat es gedauert, bis eine CI/CD-Pipeline stand?
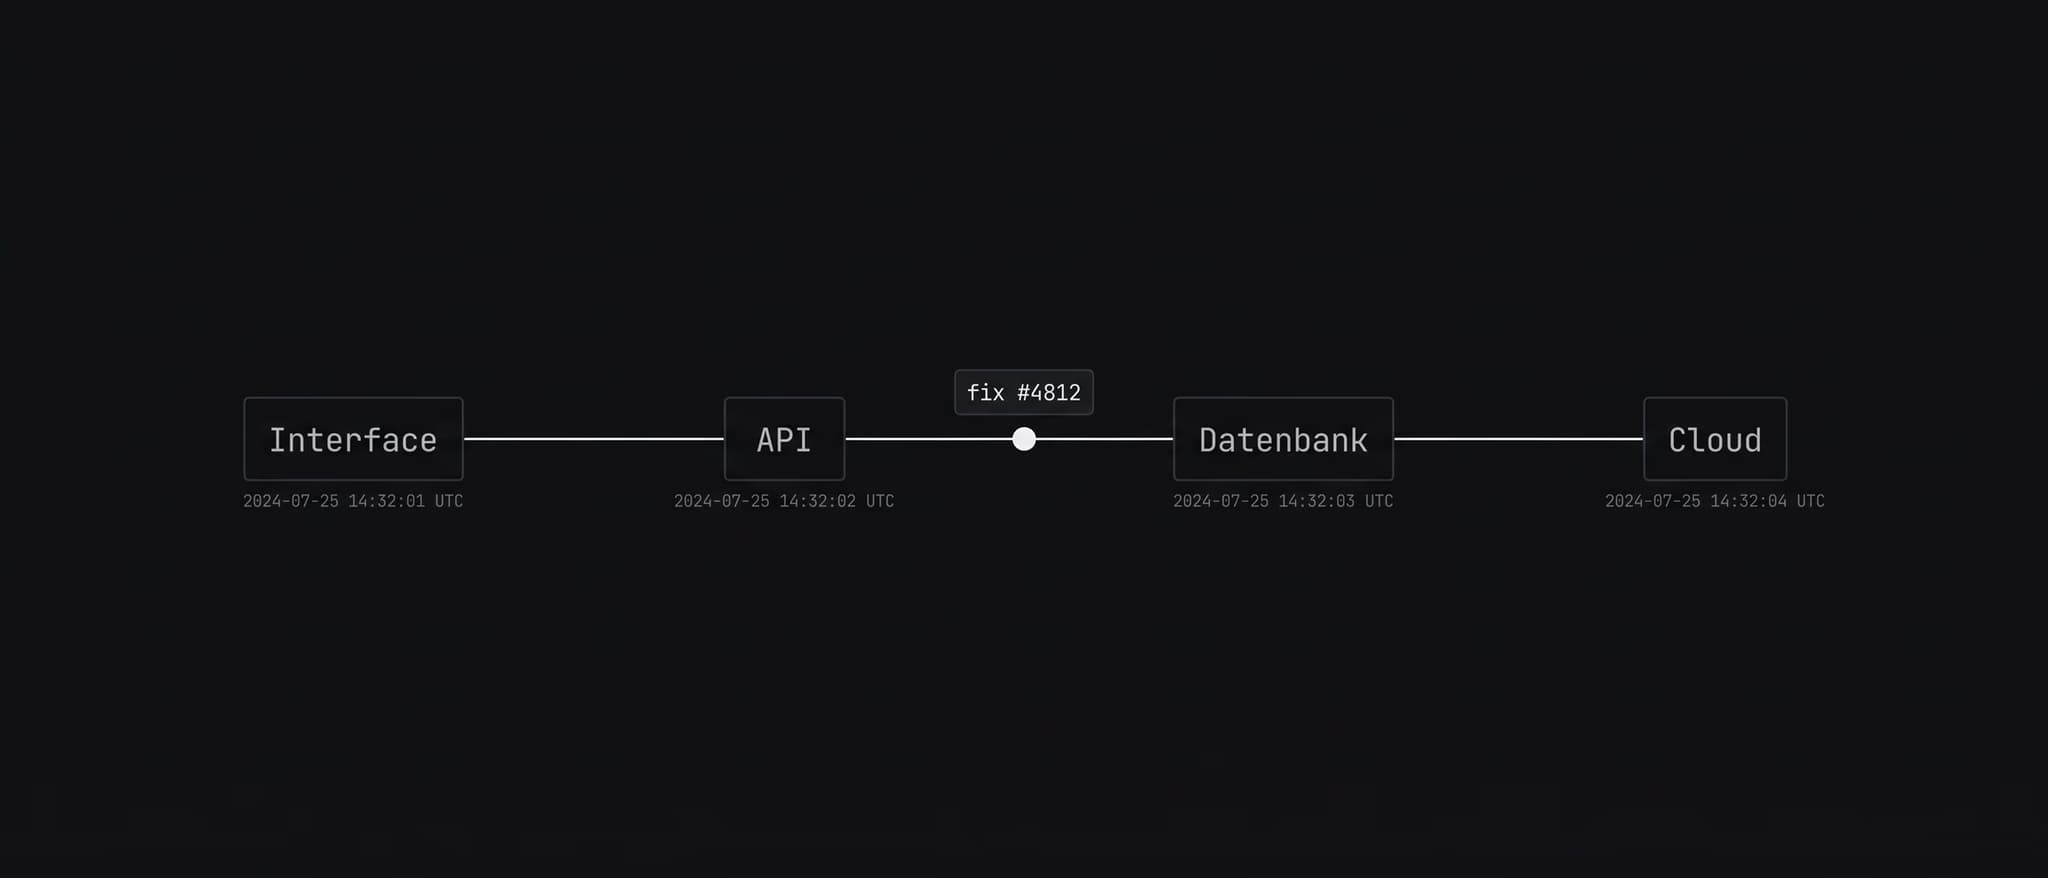
- Bei einer Anwendung mit sauberem Build waren es wenige Tage: Build, Tests, Migrationen, Rollout und der Rückweg, falls etwas schiefgeht. Länger wurde es dort, wo der Build bisher auf einem Laptop lief.
- Lässt sich eine bestehende Anwendung containerisieren?
- In der Regel ja. Der Aufwand steckt selten im Dockerfile, sondern in den Pfaden, Cronjobs und Zugängen, die über Jahre auf genau eine Maschine gewachsen sind.
- Wo liegen die Secrets, wenn nicht im Repository?
- In einem Secrets-Store, aus dem Anwendung und Pipeline sie zur Laufzeit ziehen — bei mir meist Infisical. Wer einmal ein Passwort hatte, sieht es danach nicht mehr im Klartext.
- Wie viel Kostenersparnis kam dabei heraus?
- Das hing davon ab, was vorher lief. Der größte Posten war fast nie die Rechenleistung, sondern Dienste, die niemand abbestellt hatte. Deshalb stand am Anfang eine Messung und keine Zusage.